Ваш застосунок працює. Але він може віддавати дані будь-кому, хто відкриє консоль браузера
Чому застосунки на Lovable і Supabase можуть віддавати персональні дані і як перевірити свій за 20 хвилин: реальні випадки та три прості перевірки.
 Антон Благовещенський, yaydeploy
У травні 2026 року компанія Penetrify, яка робить сервіс для автоматичного пошуку вразливостей на сайтах, описала такий випадок. Засновник зібрав SaaS на Next.js і Supabase за 48 годин на хакатоні. Після Product Hunt за перший тиждень прийшло понад 200 користувачів, з'явився дохід. Акуратний інтерфейс, налаштовані платежі через Stripe, продуманий онбординг.
Сканер знайшов критичну проблему за вісім хвилин. У таблиці профілів не було правил, які визначають, хто які записи може бачити, тому будь-який авторизований користувач одним запитом отримував імена та email усіх інших. А оскільки застосунок не перевіряв, чи підтверджена пошта, «авторизованим» міг стати будь-хто: достатньо зареєструватися з будь-якою адресою.
Усе працювало: реєстрація, вхід, оплата, і помилка ніяк себе не виявляла. Він закрив її за один вечір, і слідів чужого доступу в логах не знайшли. Але двері були відчинені весь час, поки застосунок працював.
Якщо ви збирали застосунок на Lovable, Replit, Bolt, Cursor або схожому інструменті й він працює — це вже велике досягнення. Код дешевшає щороку, а ідеї — ні. Люди, які втілюють ідеї в життя, поки інші пишуть специфікації, створюють головне. Але у швидкої збірки є сліпа пляма, і вона спливає не тоді, коли застосунок падає, а тоді, коли з'являються чужі дані: платежі, адреси, акаунти.
Ця стаття — про крок, який легко пропустити, і про те, як за 20 хвилин перевірити, чи не пропустили його ви.
Чому це відбувається
Коли застосунок зберігає дані в Supabase (так влаштовані, наприклад, застосунки на Lovable), браузер користувача звертається до бази напряму — через публічний ключ: anon key або, в нових проєктах, ключ, що починається з sb_publishable_. Цей ключ за задумом не є секретом: він лежить у коді сторінки й видимий будь-кому. Це нормально. Проблема не в ключі.
Доступ до рядків мають обмежувати правила Row Level Security (RLS) — налаштування всередині самої бази, яке вирішує, хто який рядок бачить. Без RLS або з широкою політикою («читати може будь-хто») публічний ключ відкриває всю таблицю.
За останній рік Supabase багато зробив, щоб це не відбувалося за замовчуванням:
- таблиці, створені через панель керування, отримують RLS автоматично;
- таблиця без RLS позначається попередженням, а власник проєкту отримує лист;
- з 30 жовтня 2026 року в усіх проєктах нові таблиці не відкриваються для API без явної видачі прав (GRANT).
Але є застереження. Таблиці, створені через SQL або міграції — а саме так їх часто створюють AI-інструменти, — RLS самі не отримують. Таблиці, створені до жовтня, зберегли попередній доступ. Щоб застосунок запрацював, права на нові таблиці все одно видають — вручну або через того самого AI-агента. І головне: увімкнена RLS ще не означає, що політика щось обмежує (про це — у перевірці 3).
Lovable перед публікацією перевіряє застосунок і дає рекомендації, але, за словами компанії, застосовувати їх — рішення власника. Попередження є. Їх легко пропустити, коли все працює, а виправляти все одно вам.
Чому AI не робить цей крок сам? Мовні моделі навчені видавати код, який функціонально працює, і зазвичай не додають перевірок на кшталт «чи належить цей запис саме цьому користувачу», якщо їх про це явно не попросити. Ніщо в промпті «зроби мені дашборд» не вимагає політик доступу — отже, їх часто немає й у результаті.
Таке трапляється часто. Veracode у 2025 році перевірив код понад 100 мовних моделей: 45% зразків містили вразливості зі списку OWASP Top 10. У 2025 році дослідник перевірив 1 645 застосунків із вітрини Lovable і знайшов у 170 із них таблиці, які читаються одним публічним ключем (CVE-2025-48757). Escape.tech просканував понад 5 600 опублікованих застосунків, зібраних на подібних платформах, і знайшов понад 2 000 серйозних вразливостей, понад 400 відкритих секретів і 175 випадків розкритих персональних даних.
Два випадки, один механізм
Ось два задокументовані випадки. Симптоми різні, причина одна.
EdTech-застосунок на Lovable, лютий 2026. Дослідник Таймур Хан знайшов застосунок для генерації іспитів і виставлення оцінок, розміщений на вітрині Lovable Discover. У ньому було 16 вразливостей, 6 із них критичні. Логіка перевірки доступу виявилася перевернутою: вона блокувала авторизованих користувачів і пропускала анонімних відвідувачів. Відкритими виявилися 18 697 записів: 14 928 унікальних email, 4 538 акаунтів студентів, 10 505 корпоративних користувачів; у 870 людей були розкриті всі особисті дані. Анонімний відвідувач міг читати записи, розсилати масові листи, видаляти акаунти й змінювати оцінки. Серед постраждалих — студенти UC Berkeley і UC Davis, а також, імовірно, неповнолітні зі шкіл.
Lovable відповіла, що кожен проєкт перед публікацією проходить безкоштовну перевірку безпеки, а застосовувати рекомендації — рішення власника. За словами компанії, у застосунку був і код, написаний не Lovable.
Moltbook, січень–лютий 2026. Соціальна мережа для AI-агентів; її творець казав, що сам не написав жодного рядка коду. Дослідники Wiz знайшли в клієнтському JavaScript публічний ключ Supabase. Саме по собі це нормально — але RLS не було, і ключ давав анонімний доступ на читання й запис до всієї бази. Відкритими виявилися близько 4,75 млн записів, включно з 1,5 млн API-токенів, 35 000 email-адрес і тисячами особистих повідомлень; у деяких лежали ключі OpenAI у відкритому вигляді. Це сталося через лічені дні після запуску; після повідомлення Wiz доступ закрили за кілька годин.
Різні симптоми — перевернута перевірка доступу в одному випадку, відсутність RLS в іншому. Один механізм: браузер звертається до даних напряму, а правила, які мають обмежувати доступ, або не написані, або працюють не так.
Масштаб видно з дослідження UpGuard. У вересні 2026 року компанія перевірила близько 300 000 сайтів, які, судячи з усього, працюють на Supabase, і знайшла 16 326 баз, відкритих для читання; понад половина з них, судячи зі структури таблиць, зберігали персональні дані. UpGuard пов'язує масштаб з AI-інструментами: за оцінкою компанії, понад 60% нових баз Supabase створюють AI-агенти, а їхні користувачі часто не знають, які налаштування доступу потрібні.
Що це означає для вас — і що перевірити за 20 хвилин
Якщо ви вже запустили продукт або готуєтеся до запуску, ось три перевірки. Вони покажуть, чи є у вас ця проблема, хоча повноцінного аудиту не замінять.
Перевірка 1. Чи звертається застосунок до Supabase напряму?
Зайдіть на свій сайт, відкрийте інструменти розробника (F12), перейдіть на вкладку Network і оновіть сторінку. Знайдіть запити до адреси, що закінчується на .supabase.co. Якщо вони є — браузер звертається до бази напряму, а публічний ключ видно в запитах, як і належить. Це не проблема. Але подивіться, що ці запити повертають: якщо у відповіді є записи інших користувачів — проблему вже знайдено.
Перевірка 2. Чи ввімкнена RLS на таблицях з особистими даними?
Зайдіть у панель Supabase, відкрийте Table Editor. Для кожної таблиці, де зберігаються email, телефони, платежі або будь-які персональні дані, має бути ввімкнена Row Level Security. Таблиця без RLS позначена попередженням — це перше, що потрібно виправити.
Перевірка 3. Чи обмежує політика рядки — чи просто дозволяє читання?
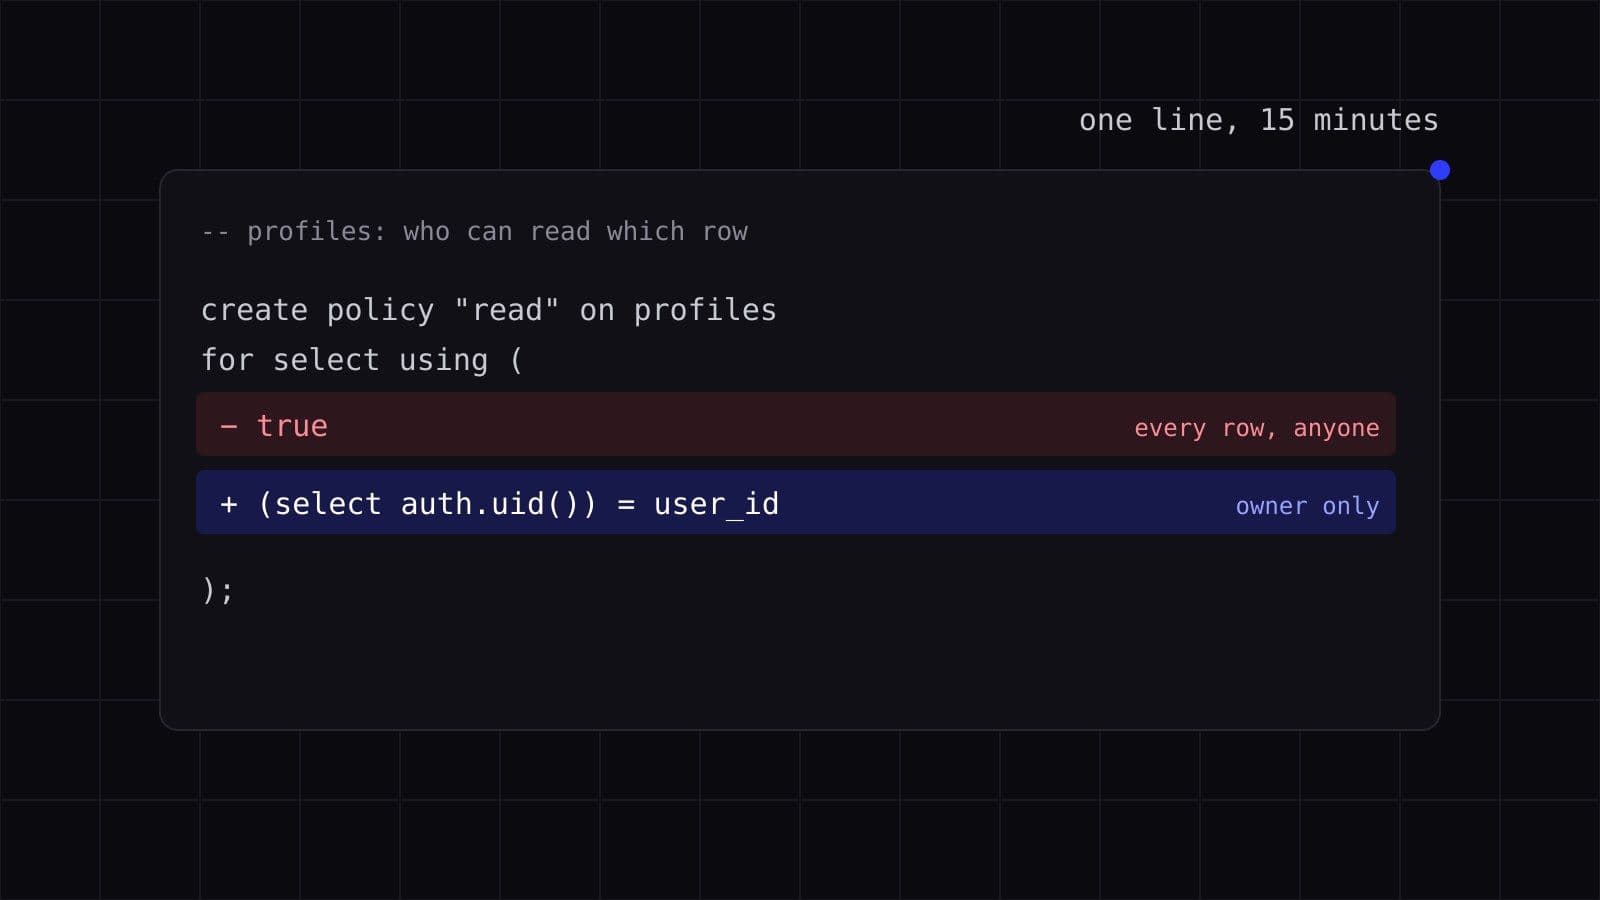
Це найважливіша перевірка — і саме її найчастіше пропускають. Увімкнена RLS із політикою using (true) рівнозначна відсутності RLS: база віддає всі рядки будь-кому. Політика using (auth.uid() is not null) теж не рятує: реєстрація в Supabase відкрита за замовчуванням, і «будь-який авторизований» означає «будь-хто, хто створив акаунт за десять секунд». Правильна політика прив'язує рядок до власника: using ((select auth.uid()) = user_id).
Ці три кроки не дають гарантії, що ви закрили все. Є секретні ключі (service_role або sb_secret_…), які обходять RLS повністю, є views і функції, які можуть її обходити, і політики, які виглядають правильними, але пропускають зайве. Але вони дають вам карту: ви або знаходите проблему й розумієте, що не знаєте, як її виправити, або не знаходите й хочете переконатися, що не пропустили щось інше.
Чому це варто перевірити зараз, а не «потім»
За даними IBM, середня вартість витоку — $4,44 млн, але це цифра для великих компаній. Для невеликого застосунку ціна інша: лист кожному користувачу про те, що його дані були відкриті; можливе повідомлення регулятора — наприклад, у ЄС за GDPR це потрібно зробити протягом 72 годин після виявлення, якщо витік створює ризик для людей; і питання, яке перші клієнти поставлять собі: чи можна вам довіряти.
Водночас виправлення зазвичай дешеве. У випадку з початку статті ввімкнення RLS і політики зайняли близько 15 хвилин, а всі п'ять знайдених проблем закрили менш ніж за дві години, без переписування коду. Найдорожче тут — час, поки про проблему ніхто не знає.
Що ми робимо — і чого не робимо
Три перевірки покажуть, чи є проблема. Виправити її у вашому застосунку складніше: правильні політики залежать від того, як влаштовані ваші таблиці й хто що має бачити, а помилкова політика так само мовчить, як і відсутня RLS. Тут ми й можемо допомогти.
Ми не переписуємо продукт з нуля. Ми не забираємо код. Ми не вимагаємо переходити на інший стек.
Ми закриваємо ту сліпу пляму, яка залишилася після збірки: перевіряємо, які таблиці з персональними даними відкриті, виправляємо політики RLS, налаштовуємо автоматичні перевірки, які блокують деплой у разі критичних знахідок, і повертаємо продукт вам — готовим до зростання, щоб ви й далі могли розвивати його так само, як раніше.
За 20 хвилин ми перевіримо п'ять речей і надішлемо односторінковий результат. Безкоштовно, без встановлення, без зобов'язань.
Ось ці п'ять речей:
- Чи лежить секретний ключ (
service_roleабоsb_secret_…) у клієнтському коді (це критично: публічний ключ — нормально, секретний — ні). - Чи ввімкнена RLS на таблицях, де є email, телефони або платежі.
- Чи не дозволяє політика читання «всім» або «будь-якому авторизованому» замість перевірки власника.
- Чи не лежить
.envабо ключі в публічному репозиторії. - Чи віддає база записи під час завантаження сторінки без входу в акаунт.
Не впевнені, що знайшли все? Наш тест доступів і даних входить як різні користувачі й пробує відкрити чужі дані. Тест доступів і даних →
Створюйте далі. А коли знадобиться допомога — пишіть.
Джерела
- Penetrify, «Supabase RLS Misconfiguration: How a Missing Policy Exposed Every User's Profile», 13 травня 2026
- Supabase, «Supabase Security Retro: 2025», 7 січня 2026
- Supabase, «Breaking Change: Tables not exposed to Data and GraphQL API automatically», 28 квітня 2026
- The Register, «Lovable-hosted app littered with basic flaws exposed 18K users», 27 лютого 2026
- TechRadar, «AI agent social media network Moltbook is a security disaster» (за звітом Wiz)
- Neowin, «Moltbook had an exposed database…» (4,75 млн записів, за звітом Wiz)
- UpGuard, «Everything Everywhere: Systemic Data Exposure in Supabase Apps», 25 вересня 2026
- CVE-2025-48757
- Veracode, 2025 GenAI Code Security Report
- Escape.tech, дослідження 5 600 застосунків на vibe-coding платформах
- IBM, Cost of a Data Breach Report 2025